

各服务器管理员、运维人员:
漏洞概况 |
PHP官方于 2026年10月20日 披露两处高危漏洞:CVE-2026-109618、CVE-2026-109619,代号 "php2shell"。未经身份验证的远程攻击者可通过特制 multipart POST 请求触发内存破坏,实现远程代码执行,导致网站入侵、数据泄露、网页篡改。存在远程代码执行风险,请尽快完成自查与修复
官方通告:https://www.php.net/archive/2026.php
漏洞复现分析:https://mp.weixin.qq.com/s/CBoGqz9fC3cEb_OrK90wlA
补丁升级处置方案(推荐),适配不同环境 |
针对本次漏洞风险,结合不同建站环境,请对照您的主机类型选择对应处置方式:
方案一:虚拟主机用户 | 已完成修复,无需操作 |
适合:虚拟主机托管用户,无专职运维人员
· 我方已对所有虚拟主机环境的 PHP 统一完成漏洞修复并升级至安全版本
· 您无需进行任何配置修改,站点正常使用即可
· 如需确认当前 PHP 版本,可在控制面板查看或提交工单
方案二:云主机用户 | 模板环境/自定义环境,需自行修复 |
PHP8.1及以下官方未提供补丁包,我司针对WIN系统用户提供特殊补丁包,具体升级安装流程如下:
适合:云主机模板环境、自定义环境用户,请参考以下方法修改
(一)Windows 环境 |
Windows系统,并且使用我司建站助手,补丁升级流程:
打开建站助手,系统会自动提示,自动完成补丁升级即可。
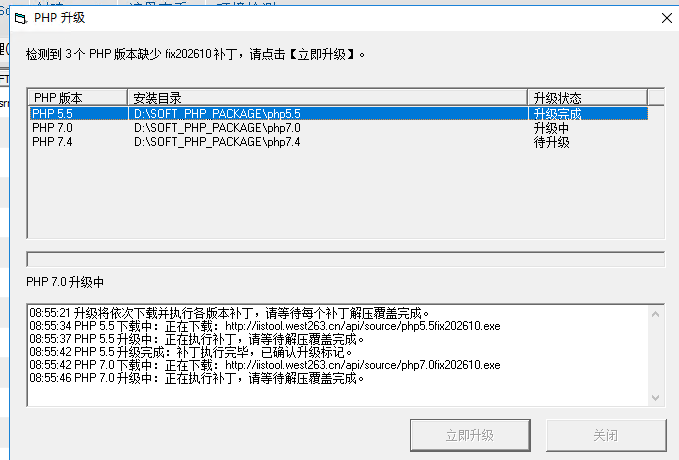
非建站助手环境,可参照手工下载对应php版本更新补丁:
php2shell高危漏洞WIN系统云服务器/独立服务器修复方法
(二)Linux 环境 |
我司Linux用户主要使用宝塔面板。针对 PHP CVE-2026-109618、CVE-2026-109619 两项严重安全漏洞,宝塔已同步相关 PHP 安全修复版本,并提供首页风险一键加固功能。具体参考教程:php2shell高危漏洞宝塔面板php版本修复方法
非宝塔环境,推荐升级安装宝塔管理面板。或自行安装官方提供升级补丁包。
⚠️ 关键提醒 |
强烈建议按照以上方案,升级php对应版本补丁,彻底解决问题,如因某些原因暂时无法升级,可以采用在所有 PHP 环境的 php.ini 中将以下参数设置为 Off临时缓解:
session.upload_progress.enabled = Off
注意:修改保存后必须重启/重载对应 PHP 或 Web 服务,否则配置不会生效。若配置中无该行,请在 [Session] 段落下手动添加。
安全运维建议 |
优先方案:php8.1以上,下载 PHP 官方补丁更新;php8.1及以下,请采用我司提供的php补丁升级修复,从根源消除风险。
持续观察:修复完成后查看网站访问日志、攻击日志,关注异常访问行为
寻求协助:操作遇到困难,可提交工单联系技术支持协助排查
安全无小事,请尽快自查 PHP 运行环境,及时完成漏洞处置,避免网站遭受入侵攻击。
特此通知。
